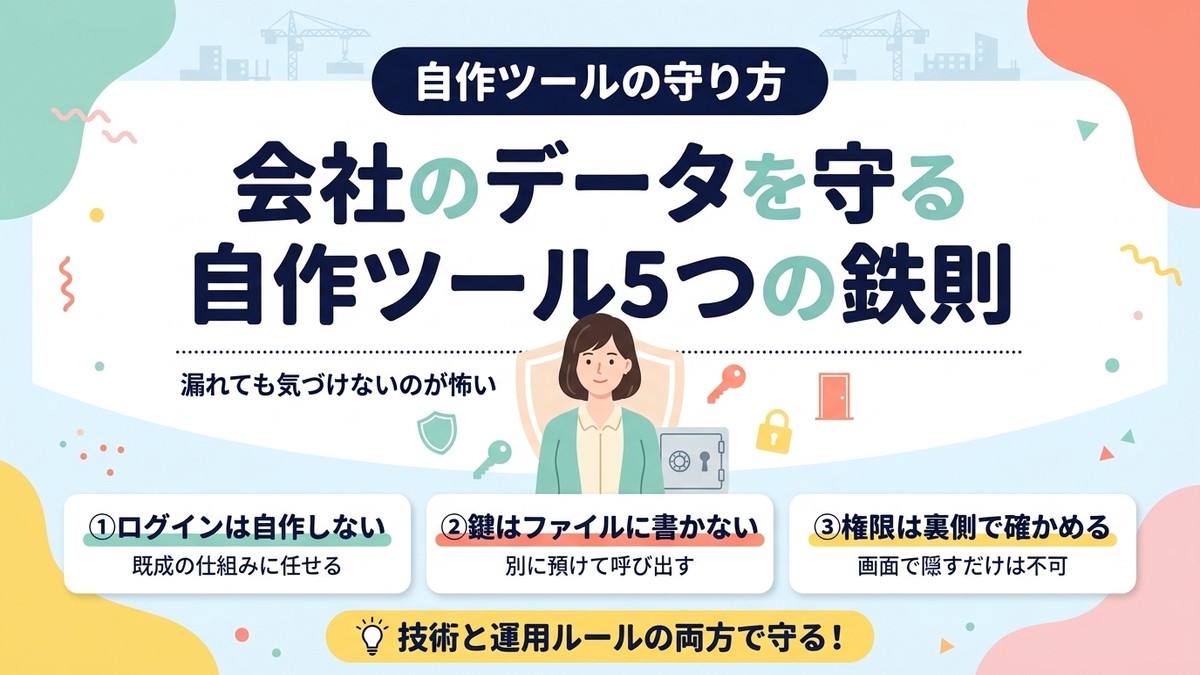
自分で作った業務ツールには、会社のデータが入ります。職人さんの氏名、単価、領収書の写真、取引先の請求金額。漏れたら取り返しがつかないものばかりです。
そして厄介なことに、セキュリティの失敗は失敗したことに気づけません。動かないバグなら気づきます。開けっぱなしの入口は、誰かが入ってくるまで分かりません。
この記事では、私が実際に守っているルールを5つに絞って書きます。どれも難しい技術の話ではありません。知っているかどうかだけの差です。
連載の最終回です。1本目は作り方、2本目は使ってもらう方法、3本目は直し方を書いています。
🔍 先に結論
- ログインの仕組みだけは絶対に自作しない。既成の仕組みに任せる
- パスワードや鍵をファイルに直接書かない
- 技術で守れない部分は運用のルールで守る。両方いる
一番危ないのは「ログインを自分で作ること」
自作ツールで最もやってはいけないのが、ログインの仕組みを自分で作ることです。
AIに頼めば、それらしいログイン画面はすぐできます。IDとパスワードを入れて、合っていたら中に入れる。動いているように見えます。
しかし、ログインは「正しい人を通す」ではなく「正しくない人を通さない」仕組みです。後者は、専門家が何十年もかけて穴をふさいできた分野です。素人が数時間で作ったものが同じ強さになるはずがありません。
私はログインを一切作っていません。会社で使っているメールアドレスを登録しておくと、そのアドレスの持ち主だけが入れる、という既成の仕組みを使っています。
登録していないアドレスの人は、画面にたどり着くことすらできません。ここを外部に任せた瞬間、心配ごとの大半が消えました。

守るべき5つの鉄則
鉄則1|ログインの仕組みは自作しない
前の章の通りです。「特定のメールアドレスだけ入れる」タイプの既成の仕組みを使ってください。
合わせて、もうひとつ。合言葉やPINで中身を守る方法も使わないでください。ブラウザに送られる情報は、その気になれば誰でも中身を見られます。隠したつもりの合言葉が、隠れていないことがあります。
鉄則2|パスワードや鍵をファイルに書かない
AIに作ってもらうと、パスワードや鍵(APIキー)がそのままファイルの中に書かれることがあります。動くので、そのまま気づかず使ってしまいがちです。
これが危ないのは、ファイルは人に渡るからです。バックアップ、共有フォルダ、ソースの保管場所。どこか1か所から出れば終わりです。
鍵はファイルとは別の場所に預けて、ツールから呼び出して使います。「パスワードをコードに書かないで、別に預ける形にして」と頼めば、AIがその形で作ってくれます。
もし鍵が直接書かれたファイルを見つけたら、すぐに書かない形へ直します。ただし、それだけでは足りません。
一度でもファイルに書いた鍵は、消しても安全になりません。バックアップや過去の保存分に残っているからです。
正しい手順は、その鍵を使えなくしたうえで、新しい鍵を発行し直すこと。多くのサービスは管理画面から数分でできます。面倒でも、ここは必ずやってください。
鉄則3|見せない設定は、画面ではなく裏側で行う
ここは見落としやすい所です。
「この人にはボタンを表示しない」だけでは、守ったことになりません。ボタンが見えないだけで、道は開いたままだからです。住所さえ分かれば、画面を通らずに直接たどり着けます。
正しくは、裏側で毎回「この人はここを見ていいか」を確かめる作りにします。私の仕組みでは、画面に入る手前で権限を確認し、権限がなければそこで止めています。
AIに頼むときは、こう伝えてください。「画面で隠すだけでなく、サーバー側でも毎回権限を確認して」。この一言があるかないかで、強さがまるで違います。
鉄則4|テスト用の入口を開けたままにしない
Webのツールを公開すると、本番とは別にテスト用のアドレスが自動で作られることがあります。
これが盲点です。本番の入口は守ったのに、テスト用の入口からは素通りで入れてしまうことがあります。裏口を閉め忘れた状態です。
確かめ方は、AIに聞くことではありません。自分の目で開いてみることです。
ログアウトした状態のブラウザで、そのテスト用のアドレスを実際に開いてください。ログインを求められずに中身が見えたら、閉まっていません。
設定ファイルの上では閉じているのに、実際は開いていることがあります。使っているサービスによって名前も設定方法も違うので、自分の環境で実際に試すまで、確認したことになりません。
鉄則5|ソースの保管場所を公開にしない
プログラムの保管場所には、公開と非公開の設定があります。既定で公開になっているサービスもあります。
必ず非公開にしてください。そして、個人情報や取引先の情報を含むファイルは、そもそも置かないこと。設定は事故で変わりますが、置いていないものは漏れません。

技術では守れない部分は、ルールで守る
入口を固めても、正しく入った人が画面を開いている場面までは守れません。
私の会社では、運用のルールを決めています。そのひとつが「金額の画面を、職人さんの前で開かない」です。
原価や単価の画面には、他の人の金額も映ります。悪気なく開いた画面が、人間関係を壊すことがあります。これは技術では防げません。
そこでルールを月に1回だけ画面に出し、読んで同意しないと先へ進めないようにしました。朝礼で言い続けるより確実です。
もうひとつ大事にしているのが、記録することは本人に伝えるという原則です。私の仕組みでは、出退勤を押した場所も記録します。だから画面に「押した場所も記録されます」と明記しています。
黙って集めない。これは法律の話である前に、一緒に働く人への礼儀だと思っています。
AIに社内のデータを見せてもいいのか
気になる方も多いと思います。答えは「会社の方針と、使うサービスの規約を確認してください」です。
入力した内容を学習に使うかどうかは、サービスや契約の種類によって違います。同じ会社のサービスでも、個人向けと法人向けで扱いが変わることがあります。ここは他人の記事ではなく、自分が使うサービスの規約で確かめてください。
そのうえで、私は次の線を引いています。
- まず会社に確認してから使う。黙って始めない
- 渡す必要のない情報は外してから渡す(氏名を番号に置き換えるなど)
- 渡していい範囲が決まらないうちは、手元のファイルを触らせない
ここから先は、自作しないでください
私は自作を勧めている立場ですが、手を出してはいけない領域があります。
- クレジットカードや口座の情報を扱うもの
- 健康や病歴に関する情報を扱うもの
- 社外のお客様の個人情報を預かるもの
これらは、漏れたときの影響が社内の話で収まりません。法律上の義務も発生します。
こういうものを作りたくなったら、作る前に専門の方に相談してください。「AIが作れると言ったから」は、事故が起きたときに何の説明にもなりません。
自作が向いているのは、社内の人しか使わず、社外のお客様の情報を預からないものです。出面や見積の単価は、その範囲に収まります。
ただし、この範囲でも守らなくていいわけではありません。従業員の氏名や勤怠は、法律上の個人情報です。「社内だけだから」と気を抜かず、ここまでの5つの鉄則は必ず守ってください。
\制度改正への対応は、実績のあるソフトに任せる/
建設業向け会計ソフトを比較して見る公開する前のチェックリスト
私が毎回確かめている項目です。
- ログインは既成の仕組みに任せているか
- パスワードや鍵がファイルの中に書かれていないか(書いてしまった鍵は作り直したか)
- 権限の確認が裏側でも行われているか
- 守りを通らずに入れる入口が残っていないか
- ソースの保管場所は非公開か
- 個人情報を含むファイルを置いていないか
この6つをAIに1つずつ確認してもらってください。ただし、「大丈夫です」という返事は確認になりません。どこでどう守っているかを、具体的に説明してもらってください。
そして4番だけは、必ず自分の目で確かめてください。ログアウトしたブラウザで開いてみる。これだけは人がやるしかありません。
まとめ
- ログインは自作しない。既成の仕組みでメールアドレスを限定する
- パスワードや鍵をファイルに書かない。別に預けて呼び出す
- 権限は画面で隠すだけでなく、裏側で毎回確認する
- テスト用の入口とソースの公開設定を必ず確かめる
- 技術で守れない所は運用のルールで守る。記録することは本人に伝える
- 決済・健康・社外の個人情報は自作しない。専門の方に相談する
4回にわたって、AIで業務ツールを自作した話を書いてきました。
作るのは、思っているよりずっと簡単です。難しいのは、使い続けることと、守り続けること。この2つを引き受ける覚悟があるなら、自作はとても良い選択だと思います。
以上、建設業7年目のおけいでした!